Žádný ze tří největších úniků ze služeb s AI společníkem nebyl důsledkem chytrého útoku. V každém případě byla data dostupná komukoli, kdo věděl, kde hledat, nebo je někdo vzal z webu postaveného s minimem zabezpečení. Tento vzorec stojí za pochopení.
Tři úniky, tři druhy škody
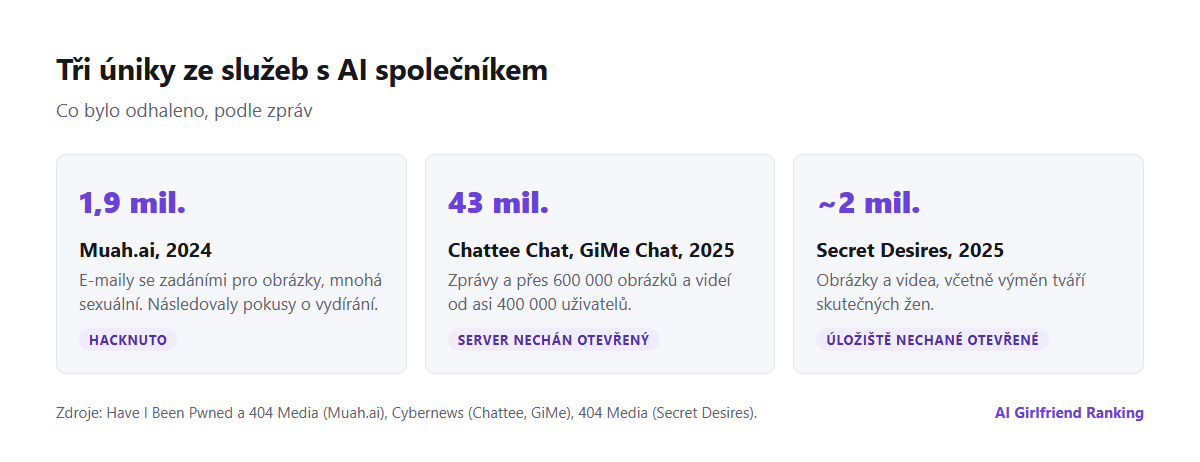
Co bylo v každém případě odhaleno, podle zpráv.
Muah.ai, 2024. Hacker vzal data z webu s „AI přítelkyní“ a předal je novinářům. Obsahovala asi 1,9 milionu e-mailových adres spolu se zadáními, která uživatelé napsali pro generování obrázků, mnoho z nich sexuálních a některá popisující zneužívání dětí. Řada adres byla spojená se skutečnými identitami. Bezpečnostní výzkumník Troy Hunt přidal únik do Have I Been Pwned jako citlivý a následovaly pokusy o vydírání lidí z těchto dat.
Chattee Chat a GiMe Chat, 2025. Výzkumníci z Cybernews našli server hongkongského vývojáře těchto dvou aplikací, nechaný otevřený bez hesla. Obsahoval více než 43 milionů zpráv a přes 600 000 obrázků a videí od zhruba 400 000 uživatelů, většinou z USA. Nebyla tam jména ani e-maily, ale byly tam IP adresy a identifikátory zařízení a záznamy o nákupech, podle nichž někteří uživatelé utratili tisíce dolarů. Server byl uzavřen teprve poté, co se objevil ve veřejných vyhledávačích odkrytých zařízení.
Secret Desires, 2025. Novináři z 404 Media zjistili, že cloudové úložiště platformy je veřejně přístupné. Obsahovalo téměř dva miliony obrázků a videí, včetně velké sady vytvořené funkcí výměny tváře, která vkládala fotky skutečných žen (ze sociálních sítí, maturitní snímky, dokonce ročenku) do explicitního obsahu. Úložiště bylo uzamčeno zhruba do hodiny poté, co firmu kontaktovali. Secret Desires je jedna z aplikací, které jsme recenzovali: únik se týká každého, kdo používal její funkce pro obrázky.
Proč jsou aplikace s AI společníkem lákavým cílem
- Obsah je mimořádně kompromitující. Sexuální konverzace, fantazie a generované obrázky jsou ideální materiál pro vydírání.
- Mnoho provozovatelů je malých. Rychle rostoucí aplikace od drobných týmů, někdy postavené na „slepených“ open-source komponentách, často přeskočí základy zabezpečení.
- Ukládá se všechno. Služba potřebuje tvoji historii, aby si tě pamatovala, takže se hromadí roky textu, viz co o tobě ví aplikace s AI přítelkyní.
- Obrázky leží v cloudovém úložišti. Špatně nastavená úložiště patří k nejčastějším příčinám úniků na celém internetu. Podrobnosti o ukládání obrázků od společníků najdeš v článku kde se tvoje obrázky skutečně nacházejí.
Pokud si myslíš, že se tě únik týkal
| Krok | Co udělat |
|---|---|
| 1. Zkontroluj | Vyhledej svůj e-mail na haveibeenpwned.com; u citlivých úniků musíš adresu ověřit |
| 2. Zabezpeč | Změň heslo ve službě i všude, kde jsi ho použil(a) znovu; zapni dvoufázové ověření |
| 3. Odděl | Přesuň účet na e-mail, který není spojený s tvým jménem ani prací |
| 4. Čekej kontakt | Dávej pozor na vydírací a phishingové e-maily, které na únik odkazují: potom jsou běžné |
| 5. Neplať | Zprávy si uschovej, nahlas je policii a platformě; platba požadavky málokdy ukončí |
| 6. Obrázky | Pokud jde o intimní obrázky, StopNCII.org může pomoci zablokovat je na zapojených platformách |
| 7. Zeptej se | Požádej firmu, jaká data o tobě měla, a požádej o smazání, viz jak požádat o svá data |
haveibeenpwned.com: zdarma; citlivé úniky vyžadují ověření adresy.
Vydírání nebo zneužití intimních snímků můžeš nahlásit na kterékoli policejní služebně, telefonicky na čísle 158 nebo přes policie.gov.cz. Policie v takových případech radí neplatit, uchovat důkazy a neodpovídat.
Jak škodu omezit ještě před únikem
- Používej samostatný e-mail, který neobsahuje tvoje jméno. Je to nejúčinnější jediný krok, protože přeruší spojení mezi daty a tebou.
- Nikdy nedávej svůj obličej ani identifikační údaje do generovaných obrázků nebo nahrávek.
- Nepiš do konverzací jména skutečných lidí, zvlášť partnerů, kolegů a kohokoli v explicitních scénách.
- Smaž, co už nepotřebuješ. Některé aplikace umožňují smazat jednotlivé konverzace nebo obrázky; stará data nemůžou uniknout, pokud už neexistují. Smazání účtu u AI společníka vysvětluje, co se opravdu odstraní.
- Dávej přednost aplikacím, které odpovídají na bezpečnostní otázky. V přehledu Mozilly z roku 2024 73 % tvůrců romantických chatbotů neřeklo nic o tom, jak řeší bezpečnostní zranitelnosti. Firma, která zveřejní bezpečnostní kontakt, alespoň počítá s tím, že se o problémech dozví.
Co firmám ukládá zákon
V EU a ve Spojeném království musí firma závažné porušení zabezpečení osobních údajů nahlásit regulátorovi do 72 hodin a pokud je riziko pro uživatele vysoké, informovat je. V Česku je tím regulátorem Úřad pro ochranu osobních údajů (ÚOOÚ), na který se můžeš obrátit se stížností, pokud s tvými údaji firma nakládá protiprávně: je to zdarma a bez lhůty, formulářem na uoou.gov.cz nebo volným textem. Většina států USA má také zákony o oznamování úniků. V praxi tyto povinnosti malí zahraniční provozovatelé často ignorují, a proto je důležitější zkontrolovat si Have I Been Pwned sám, než čekat na e-mail.
Nepříjemný závěr z let 2024 a 2025 je, že intimní data v aplikacích s AI společníkem jsou jen tak bezpečná jako nejméně pečlivý inženýr ve firmě. To prověřit nemůžeš, ale můžeš zajistit, aby únik nevedl k tvému jménu.